Rəqəmsal məhsulların istifadəçi diqqəti uğrunda daha emosional və dinamik məzmunla rəqabət aparması texnologiya gündəmində tez-tez müzakirə olunur. Məsələn, əyləncə sektorunda qorxu janrının kommersiya baxımından güclənməsi barədə son müzakirələr birbaşa biznes sistemlərinin təhlükəsizliyi ilə bağlı deyil. Lakin həmin fon vacib bir həqiqəti xatırladır: istifadəçinin diqqətini, emosiyasını və tələskənliyini hədəfləyən məzmun rəqəmsal risklər üçün də əlverişli şərait yarada bilər.
Azərbaycan şirkəti üçün kibertəhlükəsizlik yalnız texniki şöbənin gündəliyi deyil. Satış əməkdaşının açdığı məktub, mühasibatlığın istifadə etdiyi fayl, rəhbərin telefondakı giriş hesabı və onlayn mağazanın sifariş forması eyni qoruma zəncirinin hissəsidir. Zəncirin bir halqası zəifdirsə, xidmətin dayanması, məlumatın itməsi, saxta ödəniş tələbləri və müştəri etibarının zədələnməsi riski artır.
Kibertəhlükəsizlik niyə biznes prosesinin tərkib hissəsidir?
Bir çox şirkət təhlükəsizliyə yalnız problem baş verəndən sonra baxır: sayt əlçatmaz olur, korporativ poçt hesabından şübhəli mesajlar gedir və ya əməkdaşlar fayllara çata bilmir. Bu yanaşma problemi həll etməyə kömək etsə də, fəaliyyətin dayanması ilə müşayiət olunduğu üçün baha və yorucu ola bilər. Daha düzgün yanaşma riskləri əvvəlcədən proseslərə daxil etməkdir.
Əsas sual “bizə hücum edərlərmi?” deyil, “gündəlik işimizi hansı səhvlər və asılılıqlar dayandıra bilər?” olmalıdır. Kiçik və orta bizneslər də hədəf ola bilər, çünki hücum edənlər bəzən konkret şirkəti deyil, zəif parol, yenilənməmiş proqram və ya açıq sazlama xətası olan sistemləri avtomatik axtarırlar.
Bu səbəbdən təhlükəsizlik planı aşağıdakı biznes aktivlərini əhatə etməlidir:
- müştəri, sifariş və müqavilə məlumatları;
- korporativ e-poçt və bulud faylları;
- mühasibat, CRM, ERP və anbar sistemləri;
- veb sayt, şəxsi kabinet və e-ticarət ödəniş axınları;
- əməkdaşların noutbukları, telefonları və uzaqdan girişləri;
- üçüncü tərəflərə verilən inteqrasiya və giriş hüquqları.
Ən çox rast gəlinən zəif nöqtələri müəyyənləşdirin
1. Hesablar və giriş səlahiyyətləri
Eyni parolun bir neçə xidmətdə istifadə olunması, keçmiş əməkdaşların aktiv hesablarının qalması və bir hesabın bir neçə nəfər tərəfindən paylaşılması idarəetməni çətinləşdirir. Hər əməkdaşın fərdi hesabı olmalı, iş roluna uyğun minimum səlahiyyət verilməli, vəzifə dəyişəndə və ya əməkdaş ayrıldıqda girişlər dərhal nəzərdən keçirilməlidir.
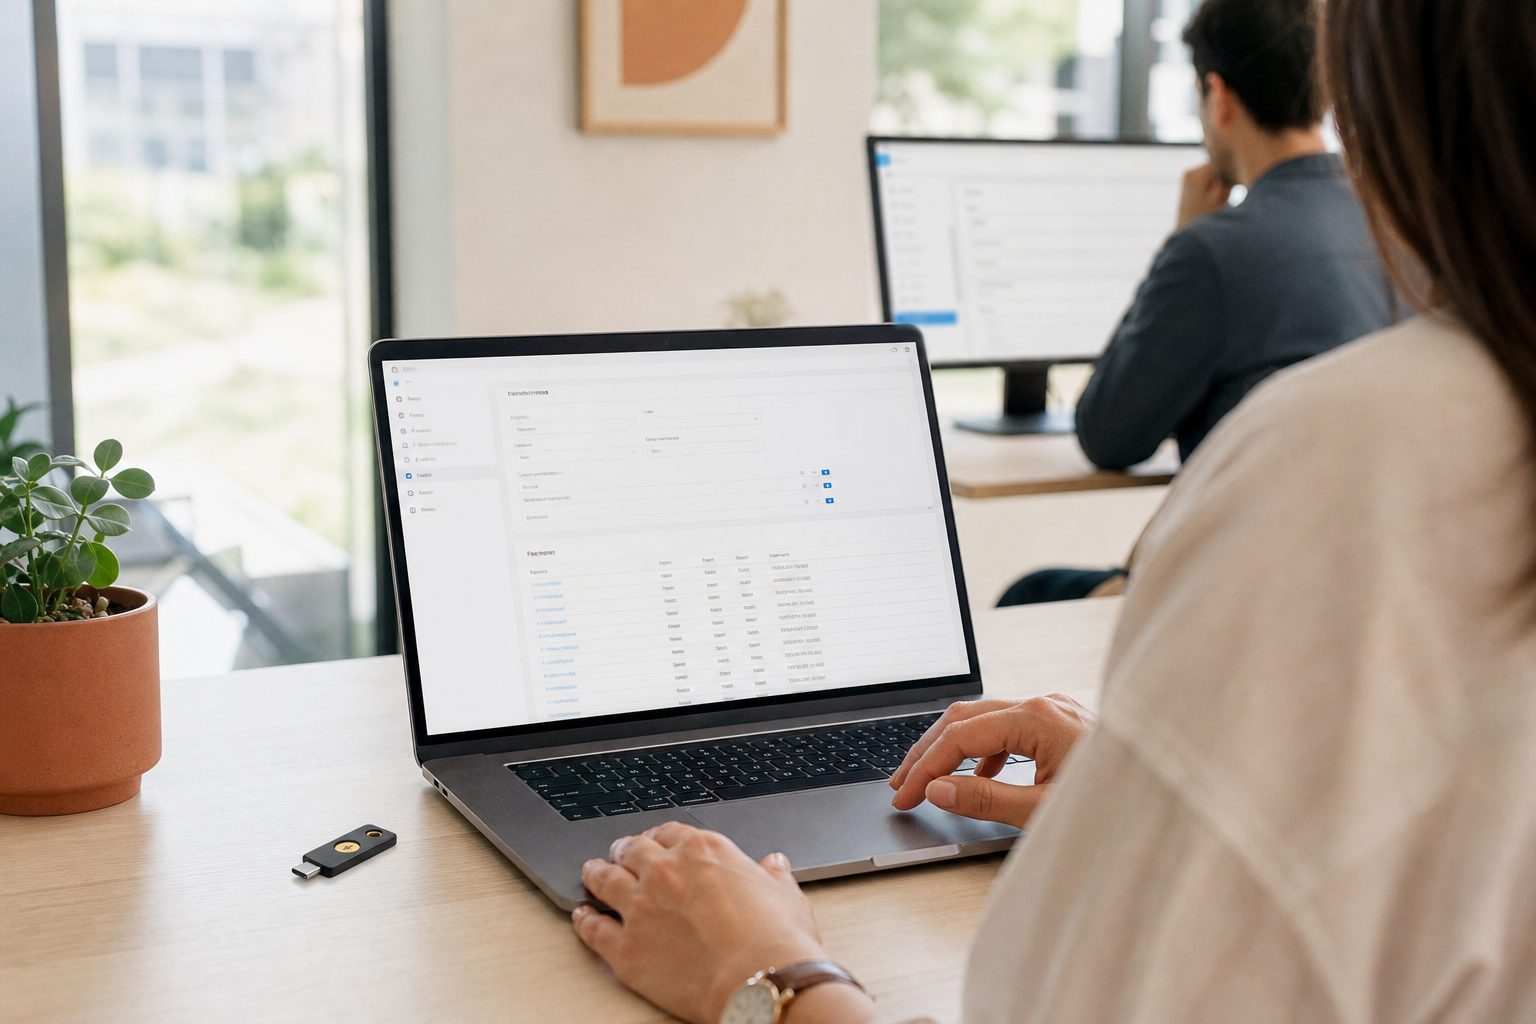
Mümkün olan sistemlərdə əlavə təsdiqləmə addımını aktivləşdirmək vacibdir. Bu, parolun ələ keçirilməsi halında belə icazəsiz girişi çətinləşdirir. Rəhbər, maliyyə və sistem inzibatçısı hesabları xüsusi diqqət tələb edir, çünki onların səlahiyyətləri adətən daha geniş olur.
2. E-poçt və sosial mühəndislik
Saxta faktura, təcili ödəniş tələbi, kuryer bildirişi və ya rəhbər adından yazılmış mesaj əməkdaşı tələsik qərar verməyə sövq edə bilər. Belə hallarda göndərici ünvanını, ödəniş rekvizitlərinin dəyişib-dəyişmədiyini və əlavənin həqiqətən gözlənilən fayl olub-olmadığını yoxlamaq lazımdır.
Şirkət daxilində sadə qayda yaradın: bank hesabı, ödəniş məbləği, əmək haqqı kartı və ya təchizatçı rekvizitləri ilə bağlı dəyişiklik yalnız ikinci, müstəqil rabitə kanalı ilə təsdiqlənəndən sonra icra edilir. Məsələn, əvvəldən tanınan telefon nömrəsinə zəng etmək e-poçtdakı cavab düyməsindən istifadə etməkdən daha etibarlı yoxlama ola bilər.
3. Yenilənməyən saytlar və tətbiqlər
Veb sayt, mobil tətbiq və korporativ sistemlər hazırlanandan sonra nəzarətsiz qalmamalıdır. İstifadə olunan komponentlər, əlavələr, inteqrasiyalar və server sazlamaları zamanla yenilənmə ehtiyacı yaradır. Xüsusilə istifadəçi qeydiyyatı, sənəd yükləmə, ödəniş və idarəetmə paneli olan məhsullarda giriş yoxlamaları, səlahiyyətlər və jurnal qeydləri sistemli şəkildə nəzərdən keçirilməlidir.
Yeni funksiya əlavə edilərkən “işləyirmi?” sualı ilə yanaşı “kim bu funksiyadan istifadə edə bilər, hansı məlumatı görür və səhv olduqda nə qeydə alınır?” sualları da cavablandırılmalıdır. Təhlükəsizlik tələblərinin texniki tapşırığa əvvəlcədən daxil edilməsi sonradan baha başa gələn dəyişikliklərin qarşısını almağa kömək edir.
Praktik qorunma planı: ilk 30 gündə nə etmək olar?
Geniş strategiyanı bir gündə qurmaq mümkün deyil. Amma prioritetləri düzgün seçməklə qısa müddətdə görünən irəliləyiş əldə etmək olar. Aşağıdakı plan şirkətin ölçüsünə uyğunlaşdırıla bilər.
- Aktivlərin siyahısını hazırlayın. Hansı sistemlərdən istifadə etdiyinizi, məlumatın harada saxlandığını, domen və sosial media hesablarının kimə bağlı olduğunu bir sənəddə toplayın.
- Giriş auditini keçirin. Administrator hesablarını, ümumi istifadə edilən parolları, keçmiş əməkdaşların girişlərini və artıq səlahiyyətləri yoxlayın.
- Ehtiyat nüsxələri yoxlayın. Nüsxənin mövcudluğu kifayət deyil; seçilmiş faylın və ya sistemin bərpasını sınaqdan keçirmək lazımdır. Nüsxələrə giriş hüquqları da əsas sistemdən ayrı nəzarət olunmalıdır.
- Yenilənmə məsuliyyətini təyin edin. Əməliyyat sistemləri, tətbiqlər, sayt komponentləri və təhlükəsizlik yeniləmələri üçün konkret məsul şəxs və yoxlama cədvəli müəyyən edin.
- İnsident qaydasını yazın. Şübhəli məktub, itirilmiş cihaz və ya icazəsiz giriş şübhəsi yarananda kimə məlumat veriləcəyi, hansı hesabların bağlanacağı və hansı sübutların saxlanacağı aydın olsun.
- Qısa əməkdaş təlimi keçin. Təlim nəzəri təqdimat deyil, şirkətinizdə rast gəlinə bilən nümunələr üzərində məşq olmalıdır: saxta faktura, parol tələbi və tanımadığı fayl əlavəsi kimi.
Veb sayt, mobil tətbiq və korporativ sistemlərdə təhlükəsizlik tələbləri
Rəqəmsal məhsulun təhlükəsizliyi onun funksionallığından ayrı düşünülməməlidir. Məsələn, e-ticarət saytında sifariş məlumatlarını görən əməkdaşın səlahiyyəti həmin məlumatları silmək səlahiyyəti ilə eyni olmaya bilər. Mobil tətbiqdə istifadəçi sessiyasının idarə edilməsi, cihaz itəndə hesabdan çıxış və həssas məlumatların ekranda lazımsız göstərilməməsi nəzərə alınmalıdır. Korporativ proqramda isə rol əsaslı giriş, dəyişiklik tarixçəsi və təsdiq mərhələləri əməliyyat riskini azaldır.
Layihə sifariş edərkən aşağıdakı sualları verin:
- İstifadəçi rolları və səlahiyyətləri necə ayrılacaq?
- İdarəetmə panelinə giriş necə qorunacaq?
- Səhvlər və kritik əməliyyatlar harada qeydə alınacaq?
- Ehtiyat nüsxə və bərpa proseduru necə işləyəcək?
- Layihə təhvil veriləndən sonra yeniləmə və texniki nəzarət necə aparılacaq?
- İnteqrasiyalar yalnız lazım olan məlumat və səlahiyyətlərə çıxış əldə edəcəkmi?
Bu suallar biznes sahibinə texniki detalları özü idarə etmədən düzgün qərar verməyə imkan yaradır. Təhlükəsizlik tələblərini ilkin mərhələdə müzakirə edən şirkət həm büdcəni, həm də məsuliyyət bölgüsünü daha aydın planlaşdıra bilir.
İnsident zamanı panikaya deyil, ardıcıllığa ehtiyac var
Şübhəli fəaliyyət aşkar etdikdə ilk addım günahkar axtarmaq deyil, təsiri məhdudlaşdırmaqdır. Şübhəli hesabın sessiyasını dayandırın, parolu dəyişin, əlavə təsdiqləmə üsullarını yoxlayın və hadisənin vaxtını, ekran görüntülərini, şübhəli məktubları saxlayın. Mümkünsə, təsirlənən cihazı şəbəkədən ayırın, lakin araşdırma üçün lazım ola biləcək məlumatları tələsik silməyin.
Sonra hadisənin əhatəsini qiymətləndirin: hansı hesablar təsirlənib, hansı məlumatlara çıxış olub, hansı sistemlərdə eyni giriş məlumatı istifadə olunub? Bu qiymətləndirmə kommunikasiya və bərpa addımlarının əsasını təşkil edir. Hadisədən sonra isə səbəbi bağlamaq vacibdir: təkcə parolu dəyişmək deyil, zəif səlahiyyət, yenilənməmiş komponent və ya qeyri-müəyyən proses kimi kök səbəbi aradan qaldırmaq lazımdır.
Kibertəhlükəsizlik birdəfəlik satınalma deyil; şirkətin prosesləri, əməkdaşları və rəqəmsal məhsulları dəyişdikcə yenilənən idarəetmə vərdişidir.
Etibarlı rəqəmsal məhsul üçün növbəti addım
Yeni sayt, tətbiq və ya daxili sistem hazırlayarkən təhlükəsizlik tələblərini funksional tələblərlə eyni sənəddə yazın. Giriş rolları, məlumat kateqoriyaları, ehtiyat nüsxə, jurnal qeydləri və insident əlaqələndiricisi layihənin başlanğıcından məlum olmalıdır. Bu yanaşma məhsul böyüdükcə nəzarəti itirməməyə kömək edir.
Biznes proseslərinizə uyğun giriş rolları və təhlükəsizlik tələbləri ilə fərdi sistemin planlaşdırılması üçün JedanSoft-un korporativ proqram təminatı xidməti üzrə texniki tələbləri strukturlaşdırmaq mümkündür.
Tez-tez verilən suallar
Kibertəhlükəsizlik üçün ilk addım nə olmalıdır?
İstifadə etdiyiniz hesabları, sistemləri, məlumat saxlanma yerlərini və giriş səlahiyyətlərini siyahıya alın. Bu inventar prioritet riskləri görməyə kömək edir.
Ehtiyat nüsxə nə qədər vacibdir?
Ehtiyat nüsxə xidmətin dayanması və ya məlumat itkisi zamanı bərpa imkanı yaradır. Nüsxənin sadəcə yaradılması deyil, bərpa prosesinin mütəmadi sınağı da vacibdir.
Əməkdaşlar şübhəli e-poçt alanda nə etməlidir?
Göndərici ünvanını və tələbin məntiqini yoxlamalı, əlavələri açmamalı, linklərə tələsmədən keçməməli və şübhəni məsul şəxsə bildirməlidirlər.
Növbəti addım
kibertəhlükəsizlik ilə bağlı layihənizi Veb saytların hazırlanması komandası ilə planlaşdırın. Tələbinizi dəqiqləşdirmək üçün JedanSoft-a müraciət edin.