Mobil tətbiqlər, səsli köməkçilər və bulud sistemləri gündəlik işi sürətləndirir: əməkdaş təqvimə baxır, müştəri qeydlərini tapır, sifarişi yeniləyir və ya sənəd paylaşır. Lakin rahatlıqla yanaşı yeni nəzarət nöqtələri də yaranır. Son platforma yeniləmələri ilə bağlı xəbərlərdən biri səsli köməkçinin hansı tətbiqlərə birbaşa müraciət edə biləcəyini məhdudlaşdırmaq imkanı üzərində dayanır. Bu, təkcə fərdi istifadəçi parametri deyil; Azərbaycan şirkətləri üçün kibertəhlükəsizlik baxımından mühüm idarəetmə prinsipidir: hər tətbiq və hər istifadəçi yalnız iş üçün zəruri olan məlumat və funksiyalara çıxış almalıdır.
Bu yanaşma “ən az səlahiyyət” prinsipi adlanır. Məqsəd bütün imkanları bağlamaq deyil. Məqsəd əməkdaşın işini dayandırmadan lazımsız çıxışları azaltmaq, qeyri-adi davranışı daha tez görmək və mümkün insidentin təsir dairəsini kiçiltməkdir. Xüsusilə CRM, ERP, e-ticarət paneli, korporativ poçt və mobil satış tətbiqi istifadə edən bizneslərdə bu prinsip sistemin ilkin tələblərindən biri olmalıdır.
Tətbiq icazəsi niyə biznes riski yaradır?
İcazə sadəcə telefonda görünən kiçik bir pəncərə deyil. O, tətbiqin kontaktlara, kameraya, fayllara, məkan məlumatına, mikrofona, təqvimə, bildirişlərə və bəzən digər tətbiqlərdəki əməliyyatlara çıxış qaydasını müəyyən edir. İşçinin şəxsi cihazında və ya korporativ telefonda verilən geniş icazə, tətbiqin funksiyasından artıq məlumat emal etməsinə şərait yarada bilər.
Məsələn, çatdırılma heyəti üçün hazırlanmış mobil tətbiqin məkan məlumatına çıxışı iş vaxtında əsaslandırıla bilər. Amma eyni tətbiqin kontaktlara, mikrofona və bütün fayl yaddaşına daimi çıxışı ayrıca izah və texniki nəzarət tələb edir. Satış tətbiqinin müştəri kartını açması normaldır, lakin bütün maliyyə hesabatlarını ixrac etməsi satış əməkdaşının vəzifəsinə uyğun olmaya bilər.
Səsli köməkçilər ayrıca diqqət tələb edir. Onlar istifadəçinin niyyətini yerinə yetirmək üçün təqvim, mesajlaşma, qeydlər və digər tətbiqlərlə qarşılıqlı işləyə bilər. Əgər korporativ cihazda bu inteqrasiyalar düşünülmədən aktivləşdirilərsə, məxfi görüş adı, müştəri adı və ya daxili tapşırıq gözlənilməyən əməliyyat zəncirinə daxil ola bilər. Risk hər zaman kənar hücum demək deyil; yanlış konfiqurasiya, artıq səlahiyyət və istifadəçi səhvi də məlumatın nəzarətsiz paylaşılmasına səbəb olur.
İcazələri audit etmək üçün praktik çərçivə
Effektiv nəzarət birdəfəlik yoxlama ilə bitmir. Şirkət yeni tətbiq istifadəyə verdikdə, yeni inteqrasiya qoşduqda, əməkdaşın rolu dəyişdikdə və ya mobil əməliyyat sistemi yeniləndikdə icazələr yenidən nəzərdən keçirilməlidir. Kiçik biznes üçün sadə cədvəl, böyük komanda üçün isə sistemli inventar kifayət qədər yaxşı başlanğıcdır.
- Məlumat və sistem siyahısı yaradın. Hansı sistemlərdə müştəri məlumatı, müqavilələr, sifarişlər, maliyyə sənədləri, işçi məlumatları və giriş açarları saxlanıldığını qeyd edin. Mobil tətbiqləri, brauzer əlavələrini və səsli köməkçi inteqrasiyalarını da siyahıya əlavə edin.
- Rol əsaslı girişləri müəyyən edin. Satış, anbar, mühasibatlıq, rəhbərlik və texniki dəstək eyni məlumat dəstinə ehtiyac duymur. Səlahiyyətlər vəzifəyə görə verilməli, “hamıya tam giriş” istisna hal olaraq qalmalıdır.
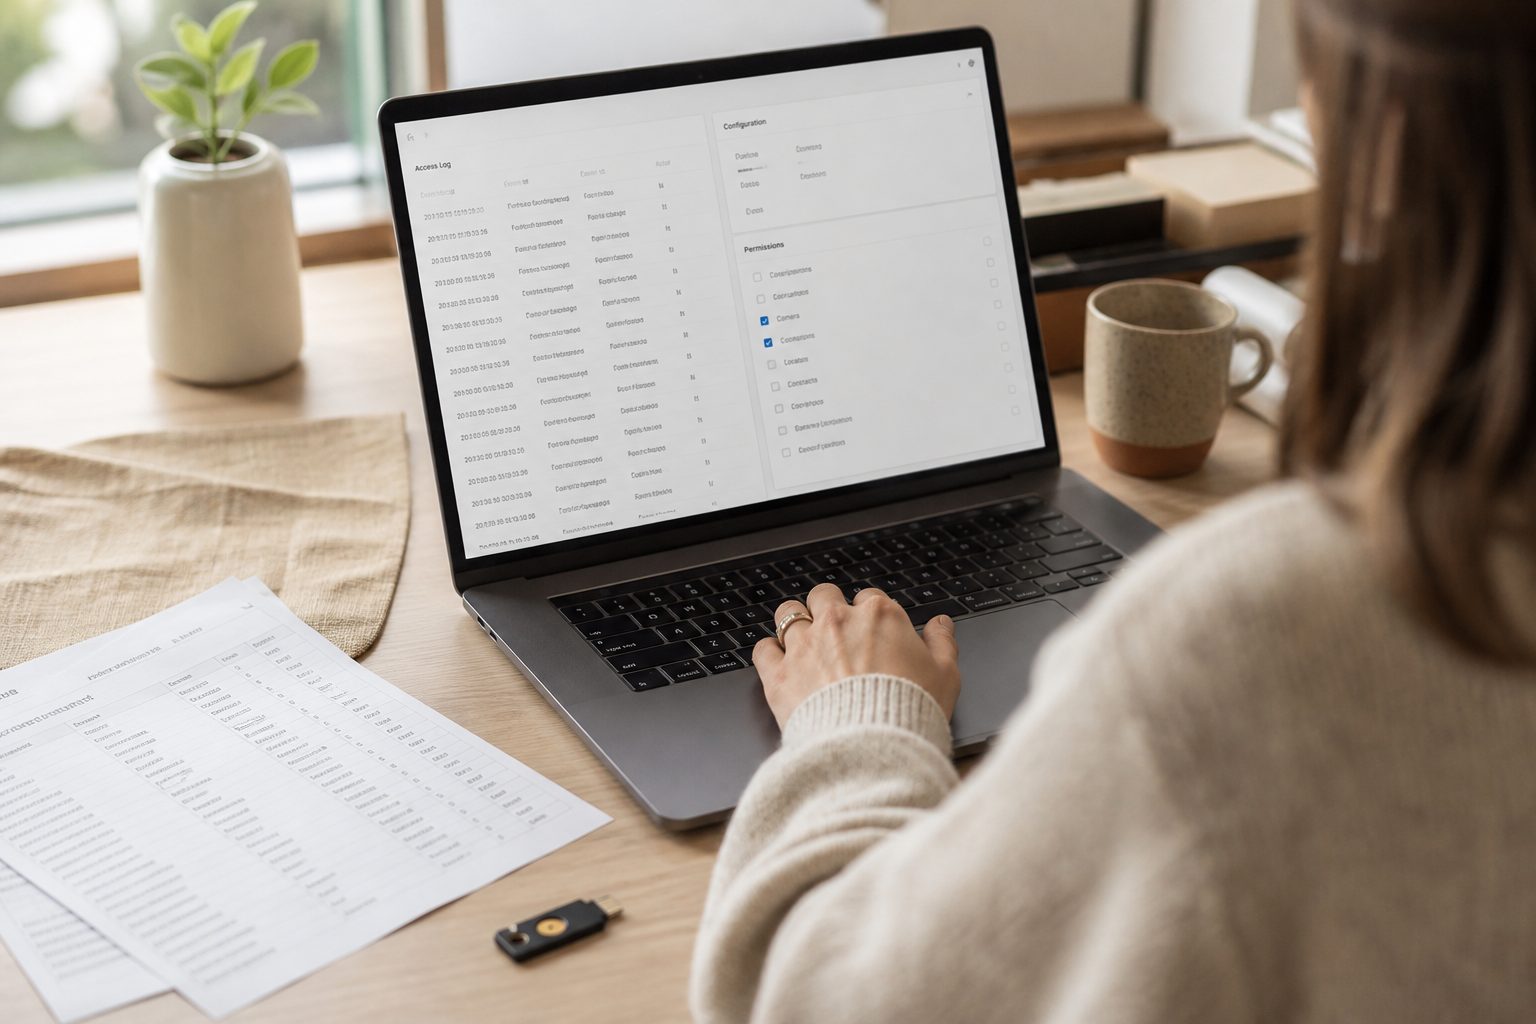
- Hər icazənin məqsədini yazın. “Bu tətbiq niyə kameraya, məkana və ya təqvimə çıxış istəyir?” sualının qısa, işgüzar cavabı olmalıdır. Məqsəd qeyri-müəyyəndirsə, icazə aktiv edilməməlidir.
- Müddətli və geri alına bilən giriş tətbiq edin. Layihə, ezamiyyət və ya müvəqqəti əvəzləmə üçün verilən səlahiyyətin bitmə tarixi olmalıdır. İşçi departament dəyişəndə və ya şirkətdən ayrıldıqda girişlərin ləğvi aydın proseslə həyata keçirilməlidir.
- Həssas əməliyyatları əlavə təsdiqlə qoruyun. Məlumat ixracı, ödəniş rekvizitinin dəyişdirilməsi, istifadəçi yaratmaq və ya administrator rolunun verilməsi kimi addımlar üçün əlavə yoxlama faydalıdır.
- Qeydləri izləyin. Uğursuz giriş cəhdləri, qeyri-adi saatlarda ixrac, birdən çox cihazdan giriş və kütləvi məlumat yüklənməsi kimi siqnalların qeydə alınması araşdırmanı asanlaşdırır.
Bu inventarlaşdırma yalnız təhlükəsizlik komandası olan müəssisələr üçün deyil. Əksinə, prosesləri bir neçə əməkdaşın yaddaşına bağlı olan kiçik və orta şirkətlər üçün daha vacibdir. Çünki hansı hesabın nəyə çıxışı olduğu sənədləşdirilmədikdə, işçi dəyişikliyi və ya sistem yenilənməsi zamanı nəzarətsiz boşluqlar yarana bilər.
Veb sayt, mobil tətbiq və korporativ sistemlərdə dizayn qərarları
Kibertəhlükəsizlik məhsul istifadəyə verildikdən sonra əlavə olunan funksiya kimi yox, tələblərin yazıldığı mərhələdən nəzərə alınmalıdır. Veb sayt üçün bu, inzibati panelə girişlərin rol üzrə ayrılması, güclü identifikasiya üsullarının seçilməsi, yeniləmələrin idarə olunması və formalarla toplanan məlumatın minimuma endirilməsi deməkdir. E-ticarət platformasında isə sifariş emalı, qaytarma, endirim yaratma və kataloq redaktəsi kimi səlahiyyətlər ayrı-ayrı rollara bölünə bilər.
Mobil tətbiqdə icazə sorğusu istifadəçi həmin funksiyadan yararlanmaq istədiyi anda verilməlidir. Tətbiq ilk açılışda mümkün olan bütün icazələri istəməməlidir. Məsələn, sənəd yükləmək üçün kamera yalnız istifadəçi foto çəkib yükləməyi seçəndə tələb edilə bilər. Həmçinin istifadəçiyə icazənin niyə lazım olduğu sadə dillə izah edilməlidir. Bu, həm etibarı artırır, həm də məhsul komandasını lazımsız məlumat toplamaqdan çəkindirir.
Korporativ proqram təminatında giriş matrisinin hazırlanması xüsusi əhəmiyyət daşıyır. ERP və ya CRM-də hər modulun “görmək”, “yaratmaq”, “dəyişmək”, “silmek” və “ixrac etmək” hüquqları ayrıca tənzimlənə bilər. İdarəçi hüququ gündəlik əməliyyat hesabından ayrılmalıdır. Beləliklə, adi hesabın ələ keçirilməsi bütün sistemin idarəsinə çevrilmir.
Yaxşı təhlükəsizlik təcrübəsi istifadəçini hər addımda çətinliyə salmır; düzgün şəxsin düzgün anda yalnız zəruri əməliyyatı etməsinə şərait yaradır.
İnsan amili və davamlı nəzarət
Texniki məhdudiyyətlər təlimi əvəz etmir. Əməkdaş bilməlidir ki, şübhəli linkə daxil olmaq, iş hesabını şəxsi cihazda nəzarətsiz saxlamaq, təsdiqlənməmiş tətbiq quraşdırmaq və ya giriş kodunu paylaşmaq risk yaradır. Təlim uzun və formal təqdimat olmaq məcburiyyətində deyil. Qısa qaydalar, real iş ssenariləri və dövri xatırlatmalar daha praktikdir.
- İş üçün istifadə olunan cihazda ekran kilidi və aktual əməliyyat sistemi olmalıdır.
- Hesablar üçün mümkün olduqda çoxmərhələli identifikasiya aktiv edilməlidir.
- Şübhəli icazə sorğusu və ya qeyri-adi giriş bildirişi üçün məsul əlaqə nöqtəsi müəyyən olunmalıdır.
- Yeni tətbiq və inteqrasiya istifadəyə verilməzdən əvvəl biznes məqsədi, məlumat çıxışı və deaktiv etmə qaydası yoxlanmalıdır.
- Ehtiyat nüsxələr və bərpa prosedurları ayrıca sınaqdan keçirilməlidir; sadəcə nüsxənin mövcudluğu onun bərpa ediləcəyinə zəmanət vermir.
Yeni proqram məhsulu sifariş edilərkən təhlükəsizlik tələblərini texniki tapşırığa daxil etmək sonradan bahalı dəyişikliklərin qarşısını ala bilər. Bu işdə JedanSoft kimi peşəkar xidmət tərəfdaşı ilə korporativ proqram təminatının rol modeli, giriş səviyyələri və audit ehtiyaclarını ilkin mərhələdə dəqiqləşdirmək mümkündür.
Nəticədə, səsli köməkçilərdə tətbiq çıxışını məhdudlaşdırmaq kimi yeniliklər daha geniş dərsi xatırladır: şirkət məlumat axınını öz ehtiyacına uyğun idarə etməlidir. İcazələrin inventarı, rol əsaslı giriş, müntəzəm yoxlama və əməkdaşların məlumatlılığı birlikdə daha dayanıqlı rəqəmsal iş mühiti yaradır.
Tez-tez verilən suallar
Tətbiq icazələrini nə qədər tez-tez yoxlamaq lazımdır?
Yeni tətbiq, inteqrasiya və ya əməkdaş rolu dəyişəndə dərhal yoxlama aparın. Bundan əlavə, dövri audit üçün daxili qrafik müəyyən etmək faydalıdır.
Mobil tətbiq bütün icazələri ilk açılışda istəyə bilərmi?
Texniki olaraq istəyə bilər, lakin zəruri olmayan icazələri ilk açılışda toplamaq yaxşı təcrübə sayılmır. İcazə konkret funksiya istifadə ediləndə və məqsədi izah olunaraq soruşulmalıdır.
Rol əsaslı giriş nə deməkdir?
Bu yanaşmada istifadəçinin sistemdəki səlahiyyətləri adı və ya şəxsi münasibətlərə görə deyil, iş vəzifəsinə görə təyin edilir. Məsələn, satış əməkdaşı sifariş məlumatını görə, amma sistem istifadəçilərini idarə etməyə bilər.
Növbəti addım
kibertəhlükəsizlik ilə bağlı layihənizi Veb saytların hazırlanması komandası ilə planlaşdırın. Tələbinizi dəqiqləşdirmək üçün JedanSoft-a müraciət edin.